El inventario OT también incluye fire safety y BMS
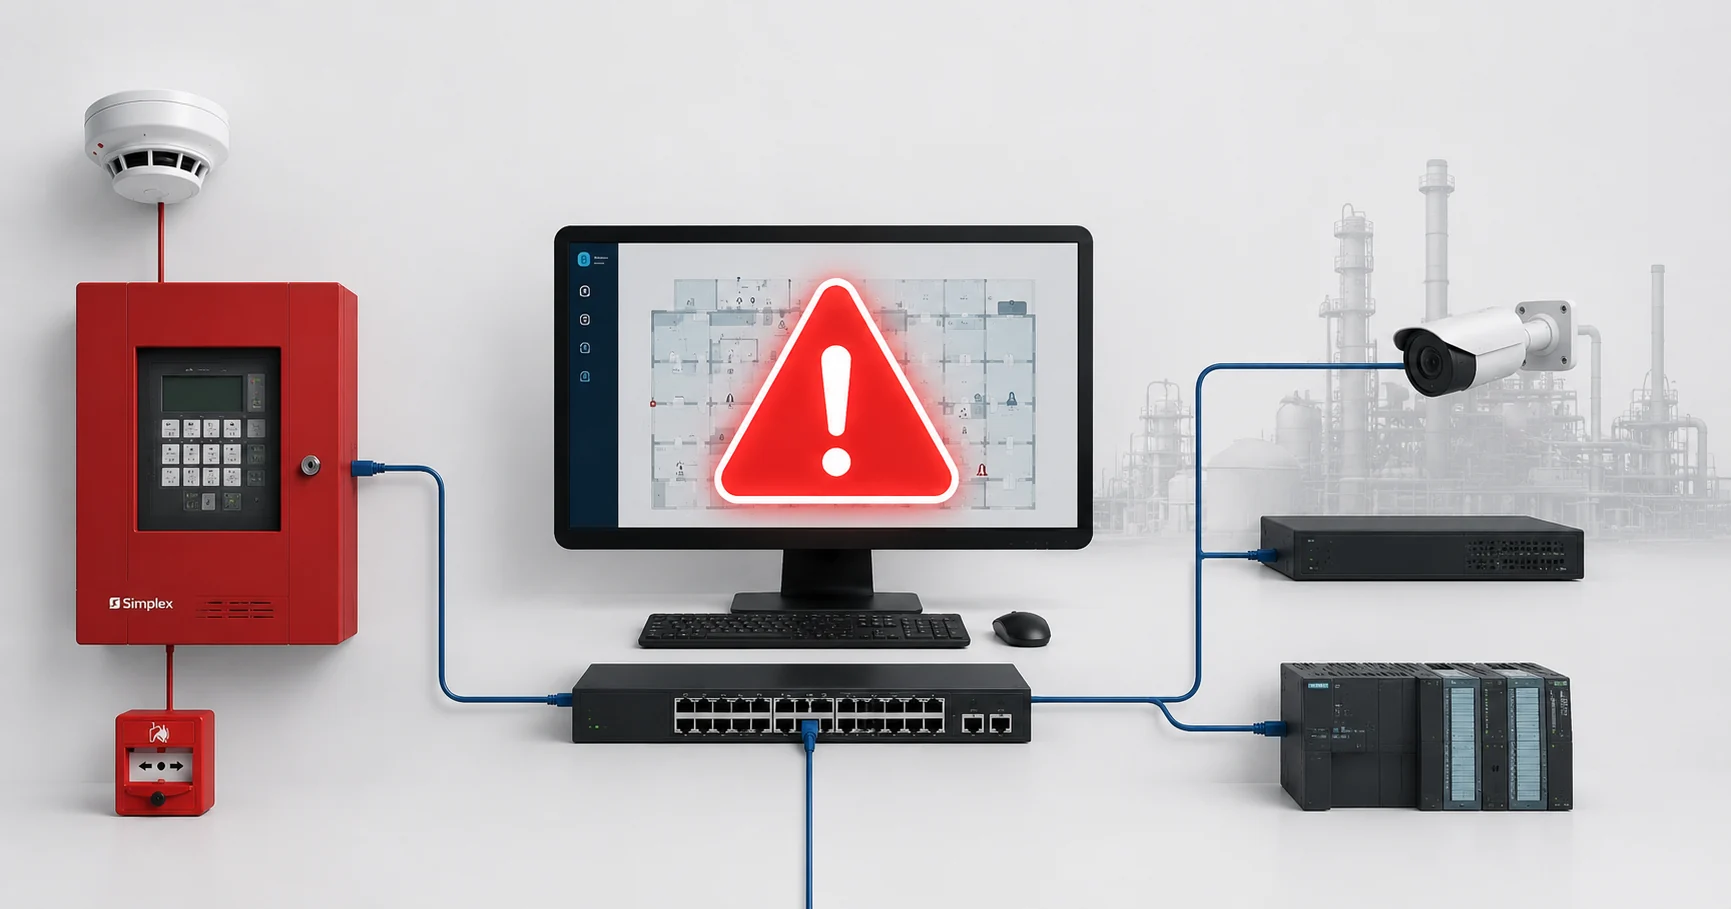
Ilustración conceptual aportada por el autor. No corresponde a una instalación de LOTUNE ni a un cliente. Ver imagen completa ↗
Lectura del esquema: La red común ilustra dependencias que deben investigarse, no una arquitectura recomendada. La CVE se refiere al software señalado en el boletín; no implica que todos los dispositivos dibujados estén afectados.
Si el inventario OT termina en PLC, HMI y SCADA, puede dejar fuera sistemas que también afectan la operación: detección de incendios, climatización, control de acceso y videovigilancia.
El caso de Simplex Incident Manager invita a revisar ese límite. Una aplicación de Facilities puede almacenar credenciales, recibir conexiones de mantenimiento y comunicarse con otros equipos. Saber que existe es apenas el comienzo: necesitamos conocer su función, sus dependencias y sus accesos.
Qué confirman las fuentes
El 20 de agosto de 2026, Johnson Controls publicó JCI-PSA-2026-28, relacionado con CVE-2026-27875. El documento describe exposición de información sensible, incluidas credenciales y tokens de autenticación, almacenada sin cifrar en memoria.
El registro oficial de CISA para ICSA-26-232-01 precisa que un atacante local con bajos privilegios podría extraer esa información. También señala alta complejidad de ataque y que esta vulnerabilidad no es explotable remotamente. En el momento de emitir el boletín, CISA no había recibido reportes de explotación pública dirigida específicamente a ella.
Análisis técnico: la credencial y la arquitectura
El efecto descrito es la posible exposición de secretos. Las consecuencias posteriores dependen de lo que esos secretos permitan hacer. Si una credencial da acceso a funciones de supervisión o control, su uso indebido podría afectar esas funciones. El boletín no demuestra que cualquier instalación afectada pierda automáticamente su capacidad de detectar incendios.
El movimiento lateral también es un escenario condicionado: requiere conectividad y mecanismos de acceso aprovechables, como credenciales reutilizadas, relaciones de confianza o servicios accesibles. Una contraseña expuesta no crea por sí sola una ruta hacia el resto de la planta.
Una laptop de mantenimiento conectada por Ethernet a la red de incendios y, simultáneamente, por Wi-Fi a Internet merece atención. Tener dos interfaces activas la convierte en un equipo dual-homed, pero no significa que reenvíe tráfico automáticamente. El riesgo puede materializarse mediante un puente, enrutamiento, conexión compartida, software de acceso remoto o el compromiso del propio equipo. La evaluación debe comprobar esos mecanismos, no deducirlos de la presencia de dos conexiones.
Qué revisaría en la instalación
- Inventario: producto, versión, responsable, función operativa y dependencias de los sistemas de Facilities.
- Actualización: parches aplicables y condiciones de instalación confirmadas por el fabricante, con evaluación de impacto antes del cambio.
- Acceso local: usuarios autorizados, privilegios efectivos y protección del servidor o estación de trabajo.
- Credenciales: alcance de cada cuenta, reutilización y relaciones de confianza con otros sistemas.
- Comunicaciones: rutas entre la red de alarmas, la red corporativa y otras redes OT; accesos remotos y conexiones de proveedores.
- Visibilidad: registros y supervisión del equipo que permitan investigar accesos o procesos no habituales.
La segmentación no corrige el almacenamiento de credenciales en memoria. Puede limitar las comunicaciones y reducir las consecuencias de una intrusión; el parche y la protección del equipo atienden otras partes del problema. Esa combinación da sentido a la defensa en profundidad.